Home Assistant absichern: Die wichtigsten Schritte
Home Assistant steuert bei vielen inzwischen Türschlösser, Kameras, Heizung und Alarmanlage. Damit ist die Installation kein Spielzeug mehr, sondern ein System, dessen Absicherung sich lohnt. Die gute Nachricht: Der größte Teil ist in einer halben Stunde erledigt.
Konten und Zwei-Faktor-Anmeldung
Der Einstieg ist unspektakulär und trotzdem der wichtigste Punkt. Jedes Konto bekommt ein eigenes, langes Passwort aus dem Passwortmanager.
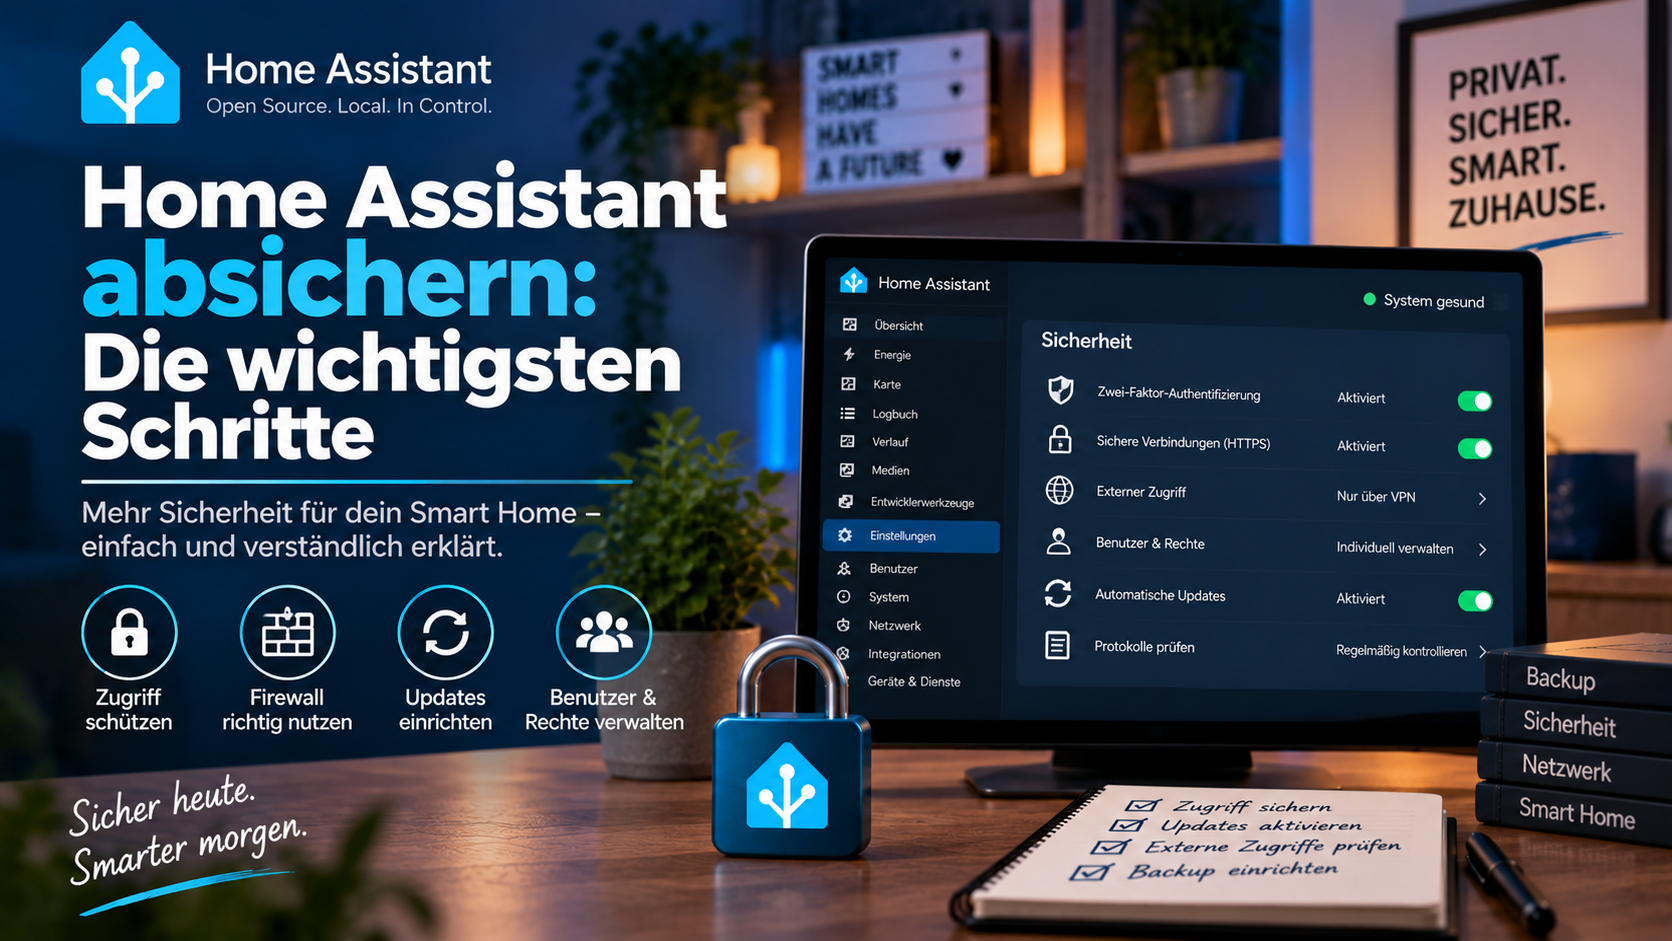
Dazu gehört die mehrstufige Anmeldung, die Home Assistant über TOTP-Apps unterstützt. Sie liegt im eigenen Profil unter den Sicherheitseinstellungen und ist in zwei Minuten eingerichtet. Bei einem System, das von außen erreichbar ist, führt daran kein Weg vorbei.
Nicht jeder braucht Adminrechte
Der Haushalt will Licht schalten und die Heizung regeln. Dafür braucht niemand Zugriff auf die Systemebene, auf Add-ons oder auf die Konfiguration.
Unter Einstellungen > Personen lässt sich pro Benutzer festlegen, ob er Administrator ist. Home Assistant zieht diese Grenze inzwischen selbst schärfer: Seit Version 2026.9 dürfen nur noch Administratoren Updates installieren oder überspringen, und auch die Verwaltung von Schlosscodes bei Z-Wave ist auf sie beschränkt.
Alte Zugriffstoken aufräumen
Ein oft übersehener Punkt. Für Skripte, Apps und externe Dienste erzeugt man langlebige Zugriffstoken, und die gelten praktisch unbegrenzt.
Im eigenen Profil steht ganz unten die Liste dieser Token. Wer dort Einträge findet, die er nicht mehr zuordnen kann, widerruft sie. Ein Token, das vor zwei Jahren für ein Testskript angelegt wurde, ist ein offener Zugang mit vollen Rechten.
IP-Sperre einschalten
Seit Version 2026.8 liegen die Netzwerkeinstellungen in der Oberfläche unter Einstellungen > System > Netzwerk. Dort finden sich zwei Optionen, die zusammengehören.
IP-Sperren aktivieren sorgt dafür, dass eine Adresse nach zu vielen Fehlversuchen gesperrt wird. Die Zahl der erlaubten Versuche stellt man daneben ein, fünf ist ein brauchbarer Wert. Gesperrte Adressen landen in der Datei ip_bans.yaml und lassen sich dort wieder entfernen.
Wer hinter einem Reverse Proxy arbeitet, muss zusätzlich die vertrauenswürdigen Proxys eintragen. Sonst sieht Home Assistant bei jedem Zugriff nur den Proxy und sperrt im Ernstfall diesen aus.
Der Zugang von außen
Die Regel dazu ist kurz: Der Port des Webinterfaces gehört nicht per Portweiterleitung ins Internet. Wer das tut, hat innerhalb weniger Stunden automatisierte Scanner auf der Instanz.
Brauchbare Wege sind Home Assistant Cloud, ein VPN wie Tailscale oder ein Cloudflare Tunnel mit vorgeschalteter Anmeldung. Alle drei kommen ohne offenen eingehenden Port aus.
Add-ons und Integrationen
Jedes Add-on ist Software, die auf demselben Rechner läuft. Bei Add-ons aus dem offiziellen Store ist das Risiko überschaubar, bei fremden Repositories sollte man wissen, wem man vertraut.
Dasselbe gilt für Integrationen aus HACS. Sie sind oft hervorragend gepflegt, laufen aber mit denselben Rechten wie Home Assistant selbst. Ein gelegentlicher Blick auf die Liste installierter Erweiterungen lohnt sich, gerade auf die, die man seit Monaten nicht mehr nutzt.
Updates und Backups
Jede Monatsversion enthält auch Korrekturen an Bibliotheken unterhalb der Oberfläche. Wer Updates monatelang liegen lässt, sammelt bekannte Lücken an.
Bei den Backups zählen zwei Dinge. Sie gehören verschlüsselt und an einen zweiten Ort außerhalb des Geräts. Und das Notfallpaket mit dem Verschlüsselungsschlüssel muss gesichert sein, sonst ist die Sicherung im Ernstfall wertlos.
Das Netz dahinter
Viele günstige Smart-Home-Geräte bekommen nie wieder ein Update. Ein eigenes VLAN oder wenigstens ein getrenntes Netz für diese Geräte begrenzt den Schaden, wenn eines davon übernommen wird.
Ein Hinweis dazu: Matter braucht IPv6 und Multicast zwischen den Segmenten. Wer trennt, sollte das vorher einplanen, sonst findet Home Assistant die Geräte nicht mehr.
Die Checkliste
- Eigenes Passwort je Konto, mehrstufige Anmeldung aktiviert
- Adminrechte nur dort, wo sie gebraucht werden
- Alte Zugriffstoken im Profil widerrufen
- IP-Sperre eingeschaltet, Proxys eingetragen
- Kein offener Port im Router
- Updates zeitnah, Erweiterungen ausgemistet
- Verschlüsselte Backups außer Haus, Notfallpaket gesichert
Fazit
Der Aufwand steht in keinem Verhältnis zum Nutzen. Mehrstufige Anmeldung, saubere Rollen und ein aufgeräumter Tokenbestand kosten zusammen keine halbe Stunde.
Wer nur eine Sache umsetzt, nimmt die Zwei-Faktor-Anmeldung. Sie fängt den Fall ab, in dem ein Passwort anderswo abhandenkommt, und das ist der Weg, über den die meisten Zugriffe tatsächlich passieren.
Transparenzhinweis: Die Amazon-Links in diesem Artikel sind Partnerlinks. Wenn Sie darüber bestellen, erhalten wir eine kleine Provision. Für Sie ändert sich am Preis nichts.